Denizli 25°C
Az Bulutlu
Denizli
25°C
Az Bulutlu
Cts
22°C
Paz
19°C
Pts
22°C
Sal
18°C
Yapay zekadan yemek tarifi ister gibi siber saldırı emri vermeyi mümkün kılan Çin menşeli ürkütücü yazılım ARTEX, FBI ve teknoloji devlerini harekete geçirdi. Son zamanlarda yaşanan kritik çöküntüler ve sızıntıların arkasındaki araç olan ARTEX, askeri düzeydeki otonom saldırı yeteneklerini uzmanların yorumuna göre “adeta Terminatör gibi” tek bir akıllı telefona sığdırırken, savunma sistemlerinin zaaflarına sistemlerin savunma birimlerinden çok daha hızlı erişiyor.
HABER MERKEZİ – Karşımızda siber saldırı dünyasının Terminatör’ü duruyor! Hedefleri acımasız bir verimlilikle takip edebilen, zeki ve otonom bir silah. Ve öyle görünüyor ki bu ürkütücü silahı elinde akıllı telefon bulunan herkes edinebilir. ARTEX’ten söz ediyoruz. Bu Çin menşeli araç, adeta askeri operasyon düzeyinde yapay zeka destekli siber saldırı araçlarını, sıradan vatandaşın ve “sıradan suçluların” eline veriyor. Böylece artık büyük paraya, pahalı donanımlara veya çok fazla bir işlemci gücüne, belki server’lara ihtiyaç duymadan ciddi yıkımlar ortaya çıkarılabiliyor.
Bu yılın Temmuz ayında piyasaya sürülmesinden beri FBI ve siber güvenlik kuruluşlarının iddialarına göre ARTEX ismi, ConnectWise Cloud Backup gibi dünyanın dört bir yanındaki kuruluşları hedef alan dev saldırıların arkasında. Hatırlanacağı üzere binlerce Microsoft 365 kullanıcısı da yakın zaman önce ciddi bir riskle karşı karşıya kalmıştı. Microsoft söz konusu saldırıyı Çin’le bağlantılı Storm-0940 adlı siber saldırı grubuna bağladı ve grubun ARTEX’i “çok çeşitli sektörlerdeki yüzlerce kuruluşu hedef alan saldırıları otomatize etmek” için kullandığının altını çizdi.
‘TERMİNATÖR’E YALIN BİR DİLLE GÖREVLER VEREBİLDİĞİNİZİ HAYAL EDİN’
Siber güvenlik firması DirectDefense’in bilgi güvenliği sorumlusu Christopher Walcutt, The New York Post’a bu konuya ilişkin verdiği demeçte, “Bir Terminatör’e yalın bir dille görevler verebildiğinizi hayal edin. Terminatör hedeflerini belirler, onlara nasıl ulaşacağını bulur, görevi yerine getirir ve bir şeyler yolunda gitmediğinde sonuca acımasızca ulaşmak için yaklaşımını düzenler” ifadelerini kullandı. “Ve ARTEX’le bunların nasıl gerçekleştiğini anlamanıza veya silahlarını nasıl kullanacağınızı bilmenize gerek yok” diye devam eden Walcutt, ARTEX’in hedefindeki sistemlerin her yönünü anında inceleyen bir otomatik “sızma aracı” olduğunu söylüyor.
Bu “sızma araçları” aslında yıllardır mevcut. Şirketler bilgisayar sistemlerini, server yapılarını benzer araçlarla test ediyor ve güvenliğini sağlıyor. Ancak geçmişte ARTEX benzeri sistemler, büyük kaynak ve teknik bilgi gerekiyordu. Uzmanlara göre, ARTEX ile sıradan bilgisayar korsanları, bir akıllı telefon ve bir hayalden başka bir şeye ihtiyaç duymadan saldırılar gerçekleştirebiliyor. Walcutt, “Artık eskiden yetenekli bir ekip gerektiren bir saldırıyı gerçekleştirmek için yılların teknik deneyimine ihtiyacınız yok. Bunu telefonunuzda çalıştırabilir, kendi kurduğunuz veya halka açık altyapılara bağlayabilirsiniz” diyor.
Bunun yanında ARTEX doğal dil girdilerini kullanıyor yani biri ona ne yapılmasını istediğini açık bir dille söyleyebiliyor yani, uzmanların ifadesiyle “ChatGPT’den lazanya tarifi istemek kadar kolay!” Yapay zeka destekli sistem aynı anda birden fazla işi yerine getirmek üzere görevlendirebilir, bu ajanların öğrendiklerini analiz edebilir ve sonunda kredi kartı verilerini çalmak, gizli dosyaları indirmek, kötü amaçlı yazılım yüklemek veya başka türlü türlü dijital hırsızlığı gerçekleştirmek için yeni ve daha akıllı yardımcılar üretebilir.
CİN ŞİŞEDEN ÇIKTI, FBI UYARDI
Siber güvenlik firması Datadog’daki araştırmacılara göre, ARTEX Temmuz ayında Çinli bir yazılım geliştiricisi tarafından GitHub’da yayınlandı ve görünüşe göre tam da az evvel sözünü ettiğimiz gibi güvenlik açıklarını bulmak için bir teşhis aracı olarak tasarlandı. İki ay sonra GitHub’da yayından kaldırılırken o zamana kadar cin çoktan şişeden çıkmıştı. FBI meseleye dair geçtiği bilgi notunda “Kasım 2026 başı itibarıyla araştırmacılar 1.600’den fazla halka açık ARTEX konsol örneği tespit etti. Güvenlik duvarlarının arkasındaki veya özel ağlardaki sistemler de dahil edildiğinde toplam dağıtım sayısının çok çok daha yüksek olması muhtemel” ifadelerine yer verdi.
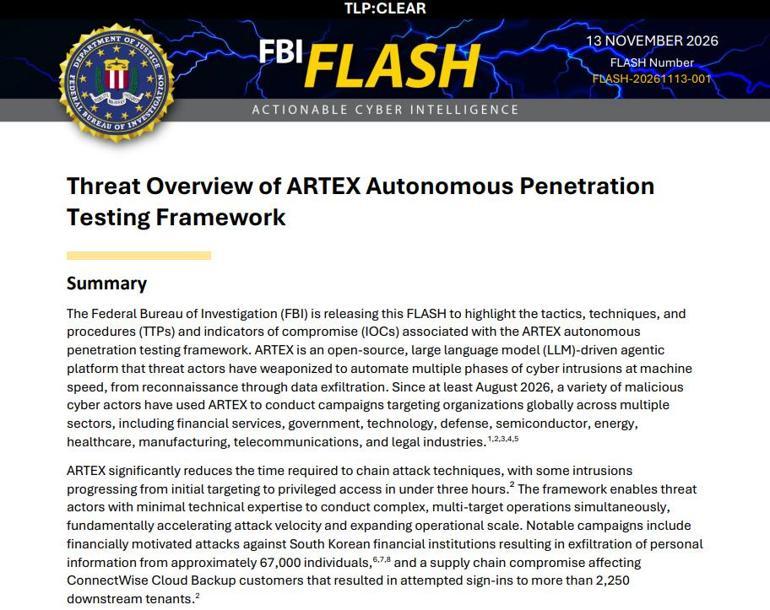
Bu arada ARTEX sahadaki tek otonom saldırı aracı değil. Google’ın Tehdit İstihbarat Grubu (GTIG), kötü amaçlı aktörlerce kullanılma ihtimali yüksek başka benzer araçların da izini sürdü. Bunlardan biri olan PentAGI, başlangıçta kontrollü ve kapalı ortam testleri için tasarlanmıştı. Ancak Google’ın son raporuna göre araç bu çerçevenin dışına taşarak çok sayıda kurumda aktif sızma ve kalıcı saldırıların parçası haline geldi.
Kurumlar ve kamu otoriteleri açısından tablo tamamen çaresiz değil. Aynı araçları kendi sistemlerini yapay zeka destekli senaryolarla test etmek ve açıklarını kapatmak için kullanabilirler ki yazılımların orijinal amaçları da bu. Yine de kritik bir dengesizlik mevcut. “Senior Cyber” kitabının yazarı ve Berkeley Varitronics Systems CEO’su siber güvenlik uzmanı Scott Schober’a göre saldırganların keşfettikleri zaafları istismar etme hızı, hedefteki yapıların sistemlerini güncelleyip hassas noktaları yamama hızının önünde.
‘SİSTEME BİR KEZ GİRMELERİ YETERLİ’
New York Post’a konuşan Schober, “Ne yazık ki, siber suçluların bazen iyi niyetli kişiler harekete geçmeden önce yapay zekadaki bu gelişmelerden faydalandığını düşünüyorum. Ve sadece bir kez sistemin içine girmeleri yeterli. Bir kez girdikten sonra, zaten manşetlerde görüyoruz! Veri ihlalleri oluyor, büyük erişim sorunları veya kesintiler yaşanıyor. İyi taraftakiler sistemlerine saldıran sayısız saldırganla her gün mücadele etmek zorunda kalıyor” ifadelerini kullandı.
Güncelleme ve yama yapma telaşı da beraberinde sorunlar getirebiliyor. ABD’de FAA’den JPMorgan Chase’e kadar çeşitli dev kuruluşlarda son zamanlarda yaşanan erişim sorunları ve hatalar uzmanlara göre güvenlik açıklarını kapatmaya yönelik telaşlı girişimlerden kaynaklanıyor. Buna ilişkin Walcutt, “Kuruluşların hangi alanlarda savunmasız olduklarını ve mevcut savunma mekanizmalarının savunmasızlıklara ayak uydurup uyduramayacağını anlamaları gerekiyor. Yanlış anlaşılmasın yapay zeka yeni güvenlik açıkları yaratmıyor. Zaten var olan güvenlik açıklarını bulmayı ve istismar etmeyi çok daha kolay hale getiriyor ve haliyle kuruluşların bunlara reaksiyon göstermek için çok daha az zamanı oluyor” ifadelerini kullanıyor.
Kaynak: Milliyet